ニュース2026/11/15
DeepSeekが検索・ファイル読込をAPI開放|チャット開発で使い分ける3機能
DeepSeekは11月13日、検索・ファイル入力・URL読込などをAPIで提供開始。モデルの対象、資料の読ませ方、参照元と費用の確認を整理し、小さなFAQから試す方法を解説します。
詳しく見る →GitHubが11月16日にAI Scanの一括開始を公開プレビューで提供。最大20件を選べますが、対象契約・AIクレジット・人による指摘の評価を確認してから使う機能です。
野村 直矢
KOKORASHI AI / 福岡のAI導入支援・LINE Bot開発
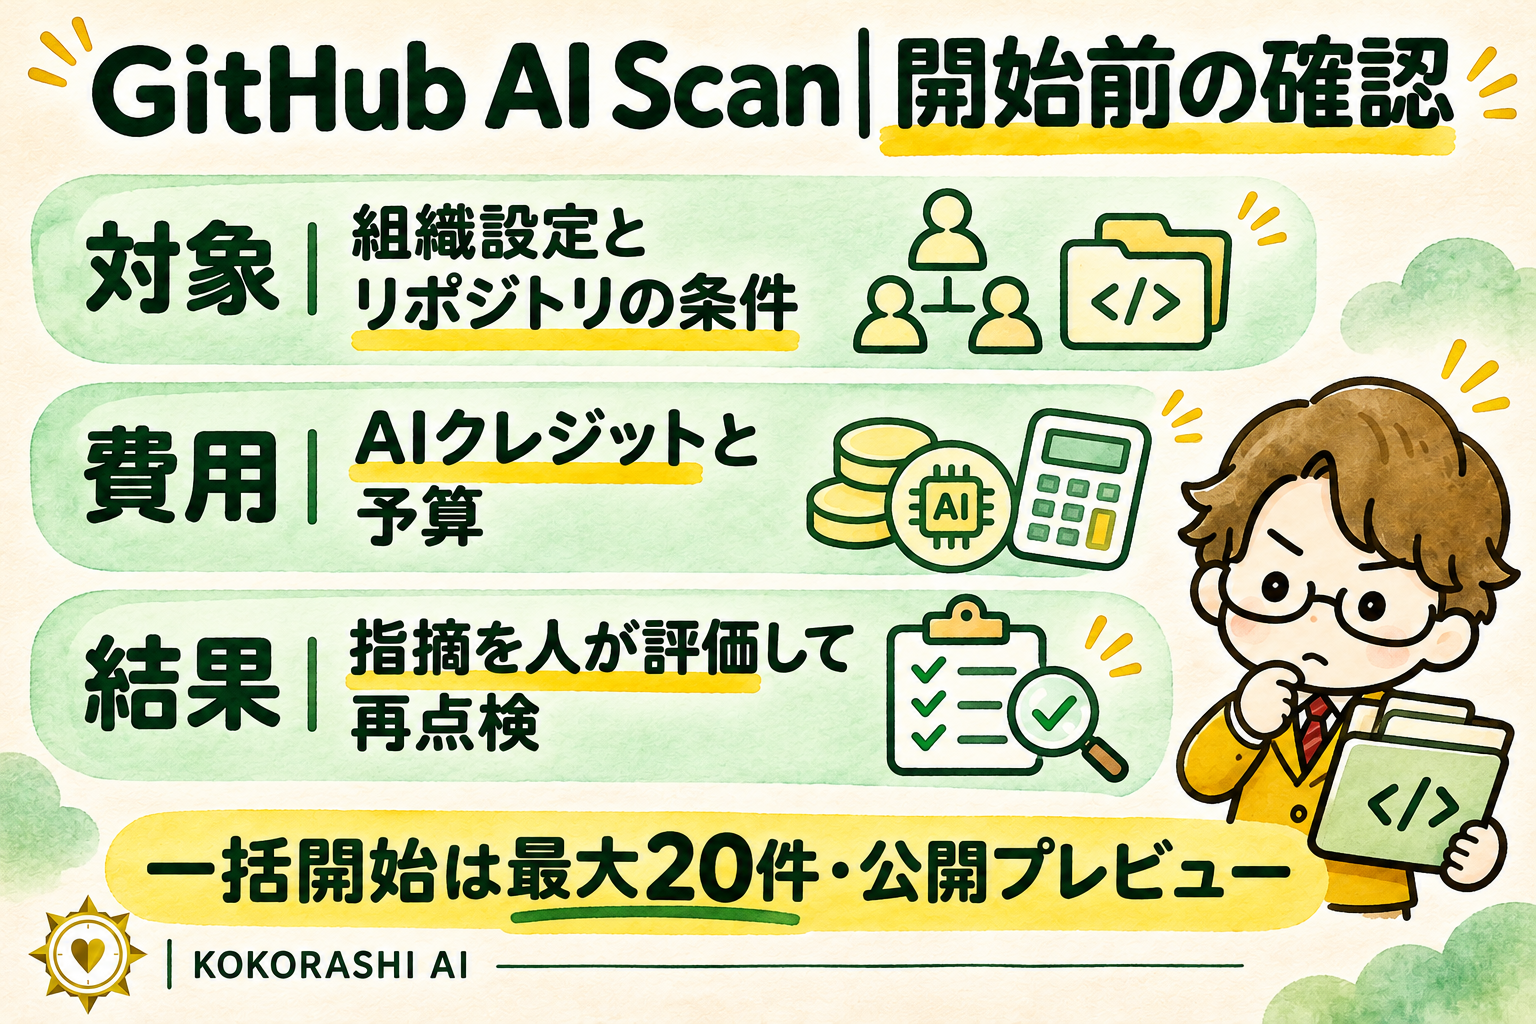
GitHubは2026年11月16日、AI Scanを最大20リポジトリまでまとめて開始できる機能を公開プレビューで発表しました。リポジトリはコードを保管する単位です。複数の開発案件を管理する組織で、点検を開始する操作をまとめられます。
ただし、一括操作は安全性の保証ではありません。AI Scanはコードの問題候補を探す補助です。KOKORASHI AI(ココラシエーアイ)では、一つの管理対象で費用・指摘の評価・修正後の再点検を確かめてから対象を増やすことを勧めます。以下は公式資料に基づく使い方の提案です。
組織設定でAI Scanを有効にする場面や、組織のコードスキャン警告ページから、最大20件を選んで開始できます。個別リポジトリの警告ページから実行する方法もあります。対象はgithub.comと、データ所在地を指定するGitHub Enterprise Cloudの環境です。
AI Scanは既定のブランチ、つまり普段の変更を取り込む中心のコードを点検します。設定を有効にしただけではスキャンは始まりません。定期実行やコードを送るたびの自動実行を前提にせず、手動で開始する機能として運用を決めます。
公式資料はCopilotのライセンスを必要としないと説明しています。一方、AI Scanの実行にはCode Security AIクレジットを使います。無料で無制限に点検できる、という意味ではありません。含まれるクレジット、追加利用時の扱い、予算を契約と請求画面で確認してください。
組織の非公開・内部リポジトリではGitHub Code SecurityまたはGitHub Advanced Securityが必要です。個人アカウントの公開リポジトリは対象ですが、個人の非公開リポジトリは対象外です。企業のポリシー、組織の有効化、利用者の権限も実行条件になります。日本の契約での利用可否や課金条件は、自分の環境で確認が必要です。
AI ScanはCodeQLを補完し、見つけた問題候補をコードスキャンの警告として扱います。CodeQLはコードを解析して問題を探す既存の仕組みです。AI Scanには実行時間の制約があり、対象コードを選んで調べます。すべてのコードを漏れなく点検する保証はありません。
指摘が出たら、その箇所が実際に外部入力へ触れるか、既存の制御で防げているかを担当者が確認します。AIの説明だけで機械的に修正せず、変更の影響をテストします。修正後も自動で再点検されたとは考えず、必要なスキャンを手動で実行します。
例えば複数の小さなWebサービスを管理するなら、最初から20件を実行して警告を積み上げるより、一件で対応を完了できるかを見る方法があります。見るべき成果は「開始した件数」より、妥当な指摘を判断し、修正と確認を終えられたかです。結果が良ければ管理対象を広げます。
この記事を読んだ方におすすめ
記事一覧を見る →DeepSeekは11月13日、検索・ファイル入力・URL読込などをAPIで提供開始。モデルの対象、資料の読ませ方、参照元と費用の確認を整理し、小さなFAQから試す方法を解説します。
詳しく見る →
臨時休業や営業時間の変更をAIに案内させる際は、開始日だけでなく終了日と通常営業への戻し方も管理します。福岡の店舗向けに、期限付き情報の台帳、公開前の質問テスト、担当者不在時の確認手順を紹介します。
詳しく見る →
忘れ物の問い合わせは、AIが聞き取る内容とスタッフが確認する内容を分けると整理できます。福岡の店舗向けに、利用日時や品物の特徴の受付、保管状況の断定を避ける回答、引き継ぎと情報管理の方法を紹介します。
詳しく見る →無料メルマガ
今日のような記事の要点と、関心のあるテーマに合わせたおすすめ記事をメールでお送りします。